
Google Labsは2026年9月17日、AIエージェント「CC」を個人向けから家族・世帯で使えるグループ型へ拡張しました。最大6人で予定やタスク、生活上の情報を共有できる実験機能です。
今回おもしろいのは、家族向け機能が増えたこと以上に、AI自身に専用のGoogleアカウントを持たせた点です。人間のアカウントへAIを深く入り込ませるのではなく、AIに独立したIDを与え、人間が必要な情報だけを共有する。この構造は、これからAIエージェントを仕事やサイト運営へ組み込むときの権限設計を考える材料になります。
先に結論を書くと、継続的に外部サービスへアクセスして処理を行うAIでは、人間の管理者アカウントをそのまま使わせるより、AI専用IDを作り、必要な権限だけを与える方が管理しやすいと考えます。ただし、専用アカウントを作っただけで安全が完成するわけではありません。
Google CCは何が変わったのか
Googleの2026年9月17日の公式発表によると、CCは家族や世帯を想定したグループ型AIエージェントへ拡張されました。最大6人が1つのCCを共同で使い、共有された情報をもとに予定やTasksを整理できます。
朝には「Your Day Ahead」という共有ブリーフを届け、誰がどこへ行くのか、何をする必要があるのか、CCが前日に処理したことなどをまとめます。許可があれば、登録用PDFへの入力、買い物リストの作成、週間の食事計画、共有DocsやSheetsの作成といった処理も行います。
一方で、現時点のCCはGoogle Labsの初期実験です。公式説明では、米国の18歳以上で個人用Googleアカウントを持つ人が対象で、既存ユーザーにはアップグレード案内、新規ユーザーにはウェイトリストが用意されています。日本で一般提供されている機能として扱う段階ではありません。
注目点は「AI専用のGoogleアカウント」
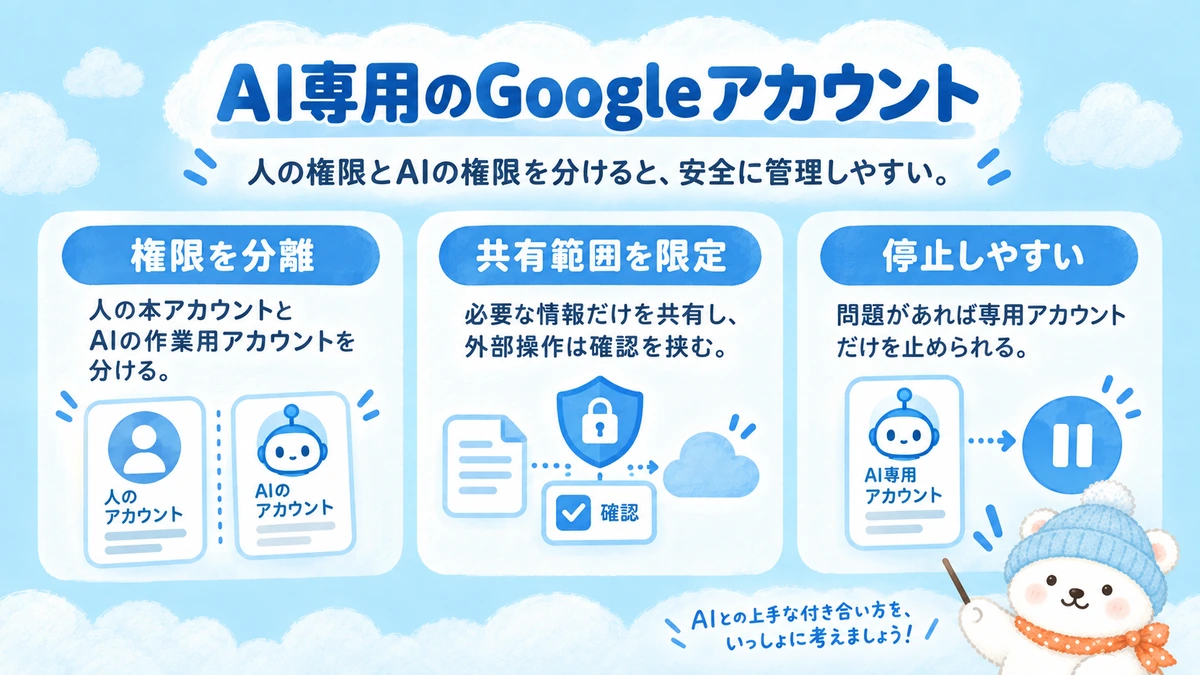
Google公式によると、CCは「独自のGoogleアカウント」を持ち、それがエージェントの明確なIDと権限モデルになります。
各メンバーはCCに共有する情報を自分で選び、あとから変更できます。CCはグループメンバーにだけ応答し、グループ外へ情報を共有したり行動したりするときには許可を求めます。
ここで重要なのは、AIを「人間のアカウントに追加された便利機能」としてだけ扱っていないことです。AIを1つの主体として識別し、その主体が何を見られるのか、どこまで動けるのかを権限として切り分けています。
| 設計要素 | Google CCでの考え方 | 運用上の意味 |
|---|---|---|
| AIのID | CC自身がGoogleアカウントを持つ | 人間とAIの操作主体を分けやすい |
| 閲覧範囲 | 各メンバーが共有対象を選ぶ | 最初から全データを見せない |
| 外部への行動 | グループ外は許可が必要 | 重要な境界で人間の確認を残す |
| 実行環境 | CCごとに独立したクラウドコンピュータ | エージェント単位で環境を分離する |
共有は「必要な情報だけ」が基本
CCでは、家族のGoogleアカウントを丸ごとAIへ渡すのではなく、共有したい情報を選びます。たとえば、子どもの学校や旅行予約など特定の送信者から届くメールを継続的にCCへ共有できます。単発のメールやテキスト情報は、その都度CCへ送れます。
Driveも同様で、フォルダやファイルをCCへ共有できます。CalendarへCCを追加することもできます。つまり、権限の入口が「アカウント全部」ではなく、メール送信者、ファイル、フォルダ、カレンダーといった単位に寄っています。
この方式なら、AIに必要な文脈を渡しつつ、関係のない情報まで最初から見せる必要はありません。少なくとも考え方としては、AIが扱うデータ範囲を人間側が明示的に決める形です。
AI専用IDで何が管理しやすくなるのか
専用IDを分ける利点は、単に「別アカウントだから安心」という話ではありません。運用上の境界を作りやすくなることに意味があります。
- 誰が操作したのかを分けやすい:人間本人の操作とAIの操作を同じ認証情報で混ぜにくくなる
- 権限を絞りやすい:AIに必要な範囲だけを共有し、不要な範囲を渡さない設計にしやすい
- 止めやすい:問題があればAI側の共有や認証情報を外し、人間のアカウントを維持したまま切り離しやすい
- 監査しやすい:AI専用の操作主体があると、ログや利用履歴を確認するときの手掛かりを作りやすい
こうした考え方は、セキュリティでいう「最小権限」に近いものです。NISTもleast privilegeを、ユーザーやプロセスに対して、担当する処理に必要な最小限の権限だけを与える原則として定義しています。
WordPress自動化に置き換えるとどうなる?
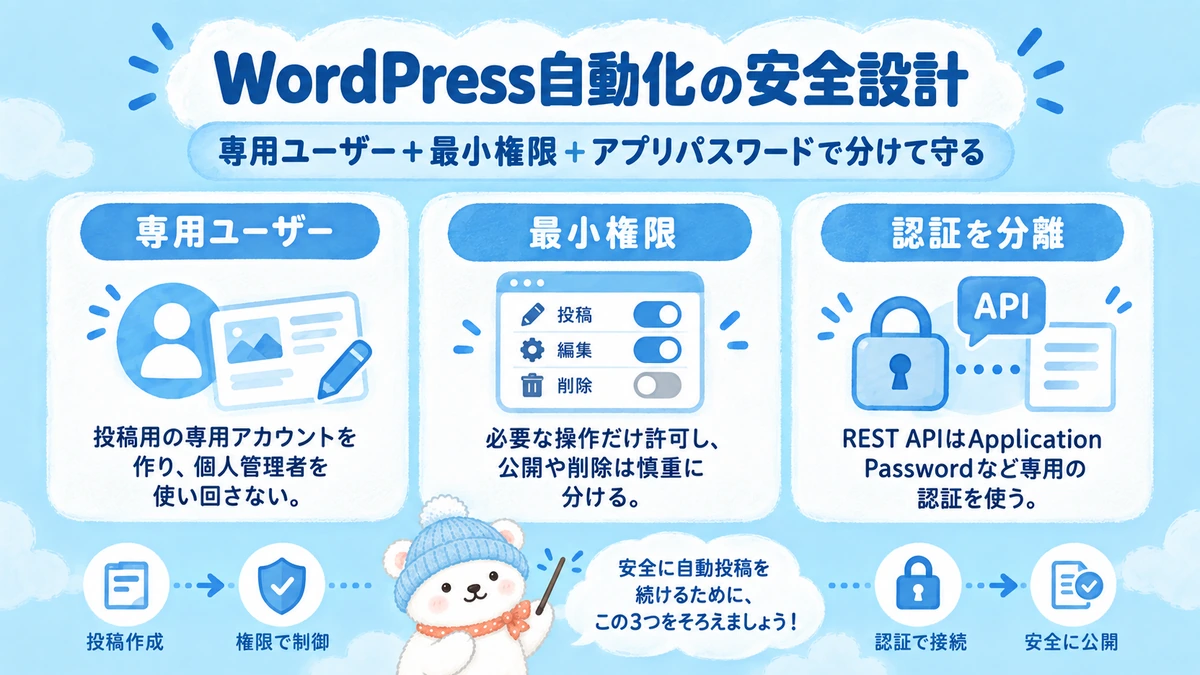
WordPress自動化で同じ発想を使うなら、人間の管理者アカウントをAIへ渡すより、AI専用ユーザーを作り、必要な権限だけを付ける方が管理しやすくなります。
WordPress公式ドキュメントでも、ユーザーにはRoleとCapabilityがあり、必要な作業に必要な権限だけを与える「最小権限」が推奨されています。WordPressのUsers解説では、役割ごとに機能を制限し、機密性の高い処理の前にCapabilityを確認する考え方が示されています。
たとえば「記事の下書きを作るAI」に、プラグインの追加、ユーザー管理、テーマ編集まで必要でしょうか。多くのケースでは不要です。AIが担当する作業が記事の作成や更新に限られるなら、その処理に必要なCapabilityだけへ寄せる方が扱いやすくなります。
外部ツールからREST APIを使う場合は、AI専用ユーザーに紐づくApplication Passwordを分けて発行すれば、通常のログイン情報と自動化用の認証情報を分離できます。WordPress公式のREST API認証ドキュメントでは、外部アクセスにApplication Passwordを利用できることが案内されています。
| やりたいこと | 権限設計の例 |
|---|---|
| 記事の下書きを作る | AI専用ユーザーを用意し、投稿作成に必要な権限へ限定する |
| 画像もアップロードする | 投稿権限に加え、メディア処理に必要な権限だけを追加する |
| 公開は人間が行う | AIには公開権限を持たせず、下書き生成で止める |
| 外部APIから操作する | 人間のパスワードではなく、AI専用ユーザーのApplication Passwordを分ける |
| 自動化を停止する | AIユーザーやApplication Passwordを無効化・削除して切り離す |
標準のWordPressロールだけでは「画像はアップロードできるが公開はできない」といった細かな組み合わせが合わない場合もあります。その場合は、カスタムロールやCapability設計まで含めて考える必要があります。
専用アカウントだけでは安全は完成しない
ここは重要で、AI専用IDは権限管理の土台にはなりますが、それ自体がAIの判断ミスや誤操作を防ぐわけではありません。
専用ユーザーに強すぎる権限を付ければ、分離した意味は薄れます。また、AIが読むメールや文書の中に誤解を招く指示が含まれていれば、権限の範囲内で望ましくない処理をする可能性は残ります。
そのため実運用では、IDの分離だけでなく、権限の最小化、重要操作の承認、ログ確認、停止手段を組み合わせる必要があります。CCでも、グループ外へ共有・行動するときに許可を求める設計が入っています。
- AI専用IDを作る
- 見せる情報と実行権限を必要最小限にする
- 公開・削除・送信など影響の大きい操作は人間承認を残す
- AIの操作履歴を確認できるようにする
- 問題が起きたときに認証情報や共有をすぐ外せるようにする
Google CCから見えるAIエージェント運用の設計原則
Google CCの設計をそのまま別サービスへ移植できるわけではありません。ただ、AIエージェントを「便利な自動操作」だけで考えず、権限を持つ独立した主体として扱う発想は参考になります。
1. AIを人間の代理ではなく、別の主体として識別する
人間のログイン情報をそのまま使わせると、誰の操作なのか、どこまでAIに任せたのかが曖昧になりやすくなります。AI専用IDがあれば、責任範囲や停止単位を分けやすくなります。
2. 先に全部渡さず、必要なデータだけ共有する
AIは情報が多いほど便利になりやすい一方、見なくてよい情報まで見せる必要はありません。メール、フォルダ、カレンダーなど、用途に合わせて共有単位を分ける考え方が重要です。
3. 外部への作用には承認ポイントを作る
読むだけの処理と、公開・送信・購入・削除のように外部へ影響する処理は分けて考えた方がよいでしょう。重要操作だけ人間の確認を残せば、自動化の利便性と制御を両立しやすくなります。
4. いつでも止められる構成にする
AIエージェントは長期間動かすほど、設定変更や役割変更が起きます。専用ユーザー、専用認証情報、限定された共有を使えば、必要に応じて一部だけ切り離す設計がしやすくなります。
よくある質問
- QAIエージェントには必ず専用アカウントを作るべきですか?
- A
すべてのAI利用で必須とは限りません。ただし、AIが継続的に外部サービスへログインし、データを読み書きしたり処理を実行したりする場合は、人間の管理者アカウントと分離し、必要最小限の権限だけを持つ専用IDにする方が管理しやすくなります。
- QGoogle CCは日本でも使えますか?
- A
2026年9月17日のGoogle公式発表では、CCの家族・世帯向け機能は米国の18歳以上で個人用Googleアカウントを持つユーザー向けの初期実験とされています。日本での一般提供時期は、この発表では案内されていません。
- QWordPressのAI自動化には管理者権限が必要ですか?
- A
処理内容によります。記事の下書き作成など限定された作業だけなら、管理者権限が不要なケースがあります。必要なCapabilityを洗い出し、AI専用ユーザーへ必要な権限だけを付ける設計を検討するのが基本です。
まとめ:AIに何をさせるかより、何を許すかを先に決める
Google CCの家族向け拡張で目を引くのは、AIが予定管理やPDF入力までできることだけではありません。AI自身にGoogleアカウントというIDを持たせ、各メンバーが必要な情報だけを共有し、外部への行動には許可を求める構造です。
AIエージェントが実際に仕事を代行する時代になるほど、「何ができるか」より先に「どのIDで動くか」「何を見られるか」「どこまで勝手に動けるか」を決める必要があります。
サイト自動化でも、人間のWordPress管理者IDを丸ごと渡すのではなく、AI専用ユーザーを用意し、必要なCapabilityと認証情報だけを与える。この方が、あとから権限を見直したり、自動化だけを止めたりしやすい設計になります。Google CCは、家庭向けAIという文脈から、AIエージェント時代の権限設計を具体的に見せた事例として読めそうです。
コメント